오라클(Oracle)은 17일(현지시간) ‘2026년 11월 긴급 보안 패치 업데이트’(CSPU)를 발표했다. 이번 긴급 패치에는 자바4셸 관련 대응을 포함해, 전 제품군을 대상으로 총 652개의 보안 결함을 해결했다. 자바4셸 외에도 인증 없이 원격 코드 실행(RCE)이 가능한 자바 SE 취약점 10건의 수정 사항도 포함됐다.
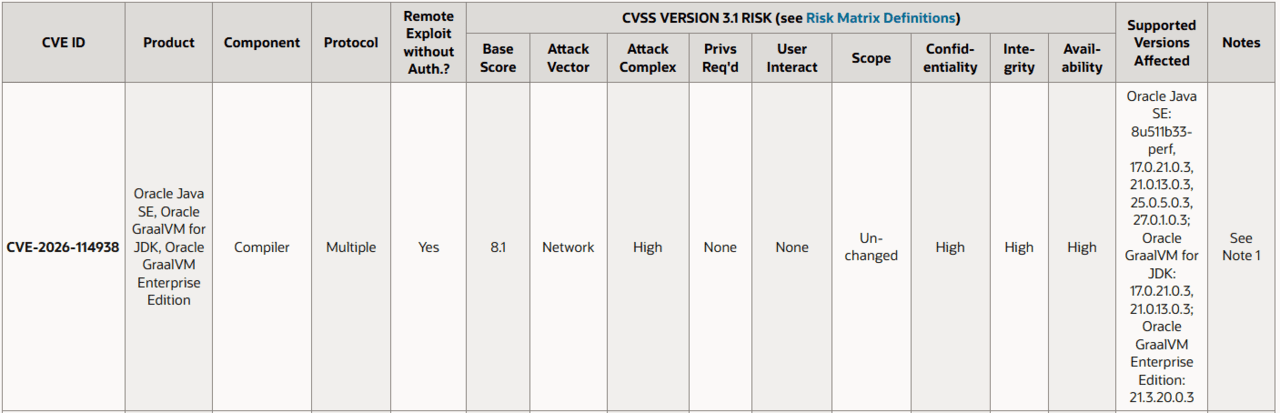
자바4셸은 OpenJDK의 최적화된 Base64 디코더에서 발생한 메모리 손상 취약점이다. 오라클은 취약점 영향 구성 요소를 ‘컴파일러’(Compiler)로 분류했으며, 오라클 자바 SE와 오라클 GraalVM for JDK, 오라클 GraalVM 엔터프라이즈 에디션 등이 영향을 받는 제품에 포함됐다.
특히 이 취약점은 공격자가 별도의 인증 절차 없이 네트워크를 통해 취약한 자바 애플리케이션의 API에 조작된 데이터를 전달하는 방식으로 메모리 손상을 유발할 수 있다. 이 과정에서 추가적인 공격 기법을 결합하면 원격 코드 실행으로 이어질 수 있다. 오라클도 ‘사전 인증 원격 코드 실행’(Pre-Auth RCE) 위험성을 지닌 것으로 보고한 바 있다.
오라클의 취약점 명세에 따르면, 공격자는 별도의 로그인이나 사용자 인증 절차 없이도 네트워크를 통해 취약한 자바 기반 웹 서비스 API에 조작된 데이터를 전송하는 방식으로 공격을 시도할 수 있다. 더욱이 일반 PC 환경에서 신뢰할 수 없는 자바 애플릿이나 웹 스타트 애플리케이션을 실행하지 않는 서버 환경에서도 악용될 수 있다.
공통 취약점 등급 시스템(CVSS) 4.0 기준 9.2점의 ‘치명적’(Critical) 취약점으로 분류되고 있다. OpenJDK 17.0.6 이후 버전 환경이 주요 영향권에 포함된 것으로 분석된다.
공격 난이도는 ‘높음’(High)으로 분류돼 실제 악용에는 고도의 기술적 조건이 요구되지만, 공격에 성공할 경우 기밀성·무결성·가용성 전반에 막대한 영향을 미쳐 공격자가 대상 자바 시스템의 제어권을 완전히 장악할 수 있기 때문에 치명적인 취약점으로 분류됐다.
이에 따라 오라클, KISA 등은 보안 업데이트 이후 기존에 사용하던 구버전 빌드의 사용을 중단하고 최신 패치 빌드(17.0.21.1, 21.0.13.1 등 후속 릴리스)로 즉시 전환할 것을 강력히 권고했다. 자바4셸의 제품별 해결 버전은 △Oracle Java SE, 8u513(1.8.0_513-b04) △Oracle Java SE, 17.0.21.1 △Oracle Java SE, 21.0.13.1 △Oracle Java SE, 25.0.5.1 △Oracle Java SE, 27.0.1.1 △Oracle GraalVM for JDK, 17.0.21.1 △Oracle GraalVM for JDK, 21.0.13.1 △Oracle GraalVM Enterprise Edition, 21.3.20.1 등이다.
오라클은 CSPU 패치 업데이트 자문에서 “오라클은 이미 보안 패치를 배포한 취약점을 악의적으로 악용하려는 시도에 대한 보고를 주기적으로 계속 받고 있다”며 “일부 경우에는 타겟 고객이 사용 가능한 오라클 패치를 적용하지 않아 공격자가 성공했다는 보고가 있다. 오라클은 고객이 적극적으로 지원되는 버전을 유지하고 지체 없이 보안 패치를 적용할 것을 강력히 권장한다”고 밝혔다.
보안업계 전문가들도 신속한 패치를 주문했다. 이용준 극동대 해킹보안학과 교수는 “한국의 경우 취약한 버전을 사용하는 서버 수에 대한 집계가 명확하지 않으나, 자바 웹사이트 비중이 가장 많아 단기간에 긴급히 패치해야 한다”며 “사이버 당국은 해당 자바 웹사이트 패치 공지, 통계 집계, 신속 패치로 최근 지속되는 AI 해킹 및 개인정보 유출에 대비해야 한다”고 밝혔다.
출처 : 보안뉴스(https://www.boannews.com)