대홍기획 자회사 스푼, 22일 비인가 접근 확인 후 공식 사과문 공지
이름·휴대폰·이메일 유출... 환불 계좌번호 포함돼 2차 금융사기 비상롯데그룹 계열 모바일 교환권 플랫폼 ‘기프티엘’(giftiel)이 외부 해킹 공격을 받아 1만8000여명의 고객 개인정보와 계좌번호가 유출됐다.
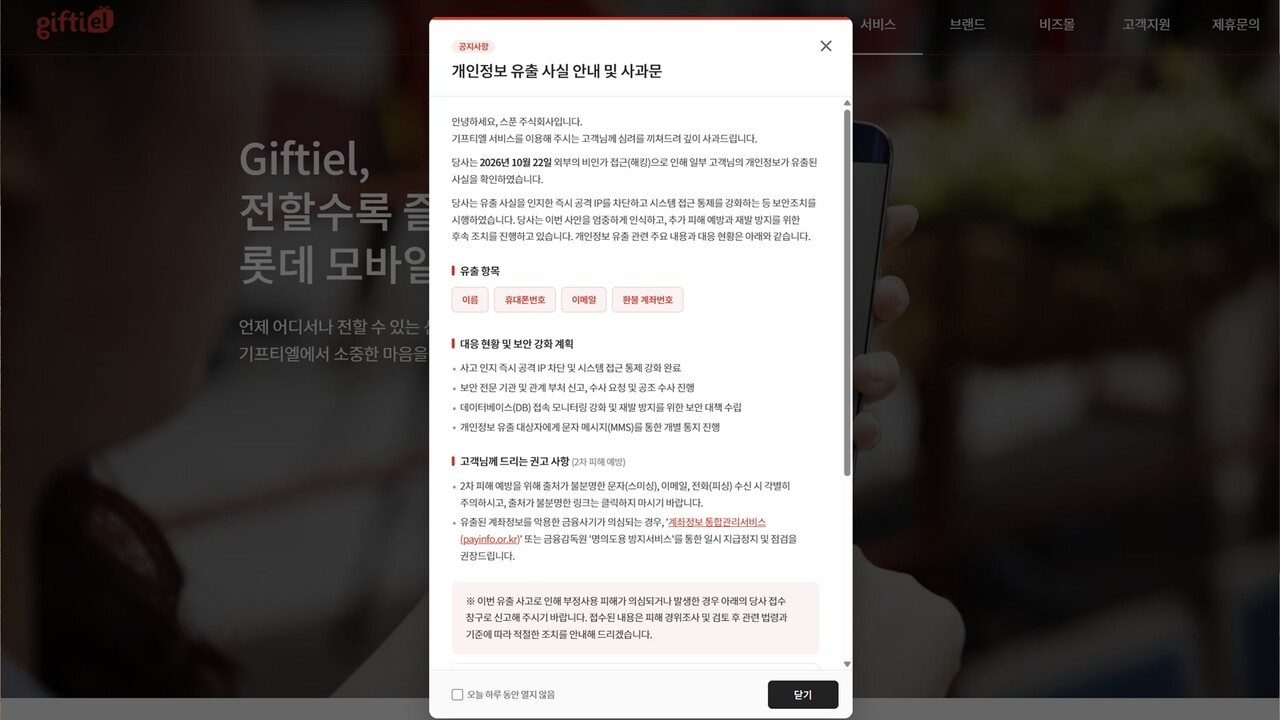
기프티엘을 운영하는 스푼은 홈페이지에 개인정보 유출 사실 안내 및 사과문을 게시하고, 22일 외부 비인가 접근(해킹)으로 인해 일부 고객의 개인정보가 유출된 사실을 확인했다고 밝혔다. 이번 침해 사고로 정보가 유출된 피해 고객은 1만8359명으로 파악됐다.
확인된 유출 항목은 △이름 △휴대폰번호 △이메일 △환불 계좌번호 등 4개 항목이다. 일반적인 연락처 정보에 더해 상품권 환불 과정에서 등록된 금융 계좌번호까지 함께 빠져나가면서 계좌 정보를 악용한 2차 금융사기 피해 우려가 커지고 있다.
기프티엘 운영사 스푼은 롯데그룹 계열 광고대행사인 대홍기획이 지분 100%를 보유한 자회사다. 롯데리아와 엔제리너스 등 롯데 주요 계열사를 비롯한 150여개 브랜드의 모바일 상품권을 발행·유통하며, 기업 전용 모바일 쿠폰 대량 발송 서비스인 ‘기프티엘 비즈’와 전자금융업 라이선스를 운영한다.
스푼은 침해 정황 확인 즉시 공격자 IP를 차단하고 시스템 접근 통제를 강화하는 등 초기 긴급 보안 조치를 마쳤다고 설명했다. 아울러 보안 전문 기관과 관계 부처에 침해사고를 신고하고 수사기관에 공조 수사를 요청했다. 현재 데이터베이스(DB) 접속 모니터링을 강화하고 재발 방지 대책을 수립하고 있으며, 유출 대상 고객에게는 문자메시지(MMS)를 보내 개별 안내하고 있다.
스푼은 피해 고객들에게 출처가 불분명한 문자메시지(스미싱)나 이메일, 전화(피싱)에 포함된 인터넷 주소(URL) 링크를 클릭하지 말 것을 당부했다. 유출된 계좌 정보를 악용한 금융사기가 의심될 경우 ‘계좌정보 통합관리서비스’(payinfo.or.kr)나 금융감독원의 ‘명의도용 방지서비스’를 통해 일시 지급정지를 신청하고 계좌 내역을 점검할 것을 권했다.
|


