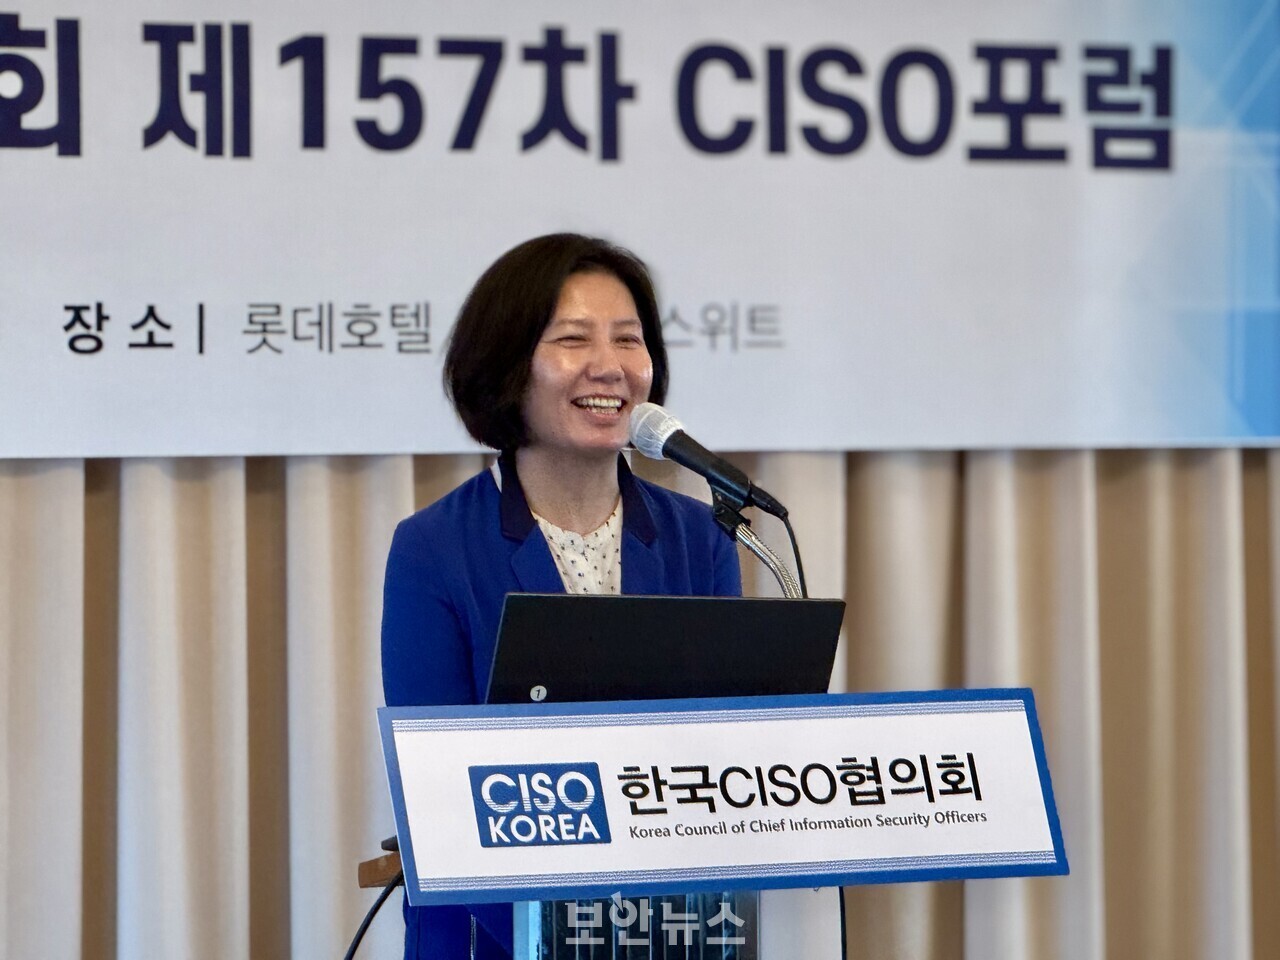
조성옥 CISO는 한국CISO협의회 주최로 더그랜드 롯데 서울에서 열린 ‘제157차 CISO 포럼’에서 ‘AI 시대, 신뢰를 지키는 정보보호: 사고 대응에서 예측·예방 보안으로의 전환’을 주제로 발표했다. 그는 이날 삼성화재가 추진하는 보안 거버넌스와 더불어 핵심 4대 정보보호 체계를 소개했다.
그는 “삼성화재는 거버넌스, 예방, 대응 강화, 자산 보호 및 피해확산 방지 등 4가지 고객 정보보호 강화 체계를 제시하고 있으며, 이 중 가장 중요시하는 부분은 거버넌스”라며 “보안은 보안 부서뿐 아니라 전사가 지켜야 하는 기본 원칙이기에 삼성화재는 최상위 의사결정기구 3가지를 운영하고 있다”고 밝혔다.
삼성화재 정보보호 거버넌스 의사결정기구 3가지는 △정보보호위원회 △개인신용정보보호 협의체 △AI 위험관리위원회 등이다. 특히 개인신용정보보호협의체는 개인신용정보를 책임지는 현업 중심의 협의체다.
조 CISO는 “개인신용정보는 보안 부서의 책임이 아니라 현업 부서의 책임이다”라며 “개인신용정보에 대한 1차 검증은 현업에서, 2차 검증은 보안 부서에서 진행하는 것이 마땅하다”고 말했다. 현업에서 개인신용정보 관리가 자기 책임이라고 인식하지 않는 체계는 원칙에서 어긋나 있다는 지적이다.
또 IT, AI, 준법, 현업, 보안 부서가 유기적으로 협업해 리스크를 관리한다는 것이 조 CISO의 설명이다.
삼성화재는 정보보호 체계 전반에 AI를 도입했다. 1년에 두 번가량 수행하던 취약점 분석을 AI를 활용해 상시 검증할 수 있게 됐다. 이를 통해 운영 중인 시스템도 지속 점검하고 AI 기반 모의침투를 통해 실제 해킹 공격과 유사한 시나리오를 바탕으로 지속적 점검을 추진하고 있다.
보안 관제 체계 역시 AI 기반으로 탐지 정확도와 분석 효율을 높였다. 한국인터넷진흥원(KISA) C-TAS, 금융보안원 FCTI, 삼성그룹 TI를 비롯, 글로벌 위협 인텔리전스 기업을 통해 실제 악용되고 있는 글로벌 위협 정보를 수집해 대응하고 있다.
제로트러스트 패러다임을 적용하기 위한 엔드포인트 탐지 및 대응(EDR), 보안 영역 격리(마이크로세그멘테이션), 최소 권한, 접근 통제 등 다중 방어 체계도 갖췄다는 설명이다. 또 법적으로 암호화를 적용해야 하는 주민등록번호, 여권번호, 신용카드번호 외에도 이름, 주소, 생년월일, 전화번호까지 암호화해 저장하고 있다.
조 CISO가 가장 중요하게 생각하는 부분은 협업 관계를 맺고 있는 공급망의 보안 역량 강화다. 주요 업체 중심 점검에서 나아가 전수 점검, 단기·소규모 확대 위험도 기반 현장 점검도 실시한다.
그는 “더 이상 완벽한 방어를 할 수 있는 시대는 지났다”며 “탄탄한 보안 거버넌스 위에 AI를 더해 더 빨리 예측하고 예방해 고객 신뢰를 지킬 수 있어야 한다. 공격자는 한 번만 성공하면 되지만 방어자는 매일 성공해야 한다”고 말했다.
출처 : 보안뉴스(https://www.boannews.com)