이광원 부행장 “CEO 보안 참여가 그 회사 수준”
“기술 용어만으로는 설득 한계”... “징벌적 접근보다 회복력에 초점”“CISO가 아무리 보안 예산과 인력을 고민해도, 결국 CEO의 메시지와 행동이 결정과 보안 문화를 바꿉니다. 기술적 용어만으로는 설득이 어렵습니다. CEO가 보안을 ‘IT 사고’가 아닌 ‘비즈니스 리스크’로 인식하게 만들어야 합니다.”
20일 서울 중구 더그랜드 롯데 서울에서 열린 제157차 CISO포럼에서 나온 목소리다.
이 날 포럼에서 iM뱅크 정보보호최고책임자(CISO)인 이광원 부행장은 ‘CEO의 지원과 정보보안 상시 긴장감이 만드는 보호동기’를 주제로 발표하며 CEO의 보안 의지 필요성을 강조했다.
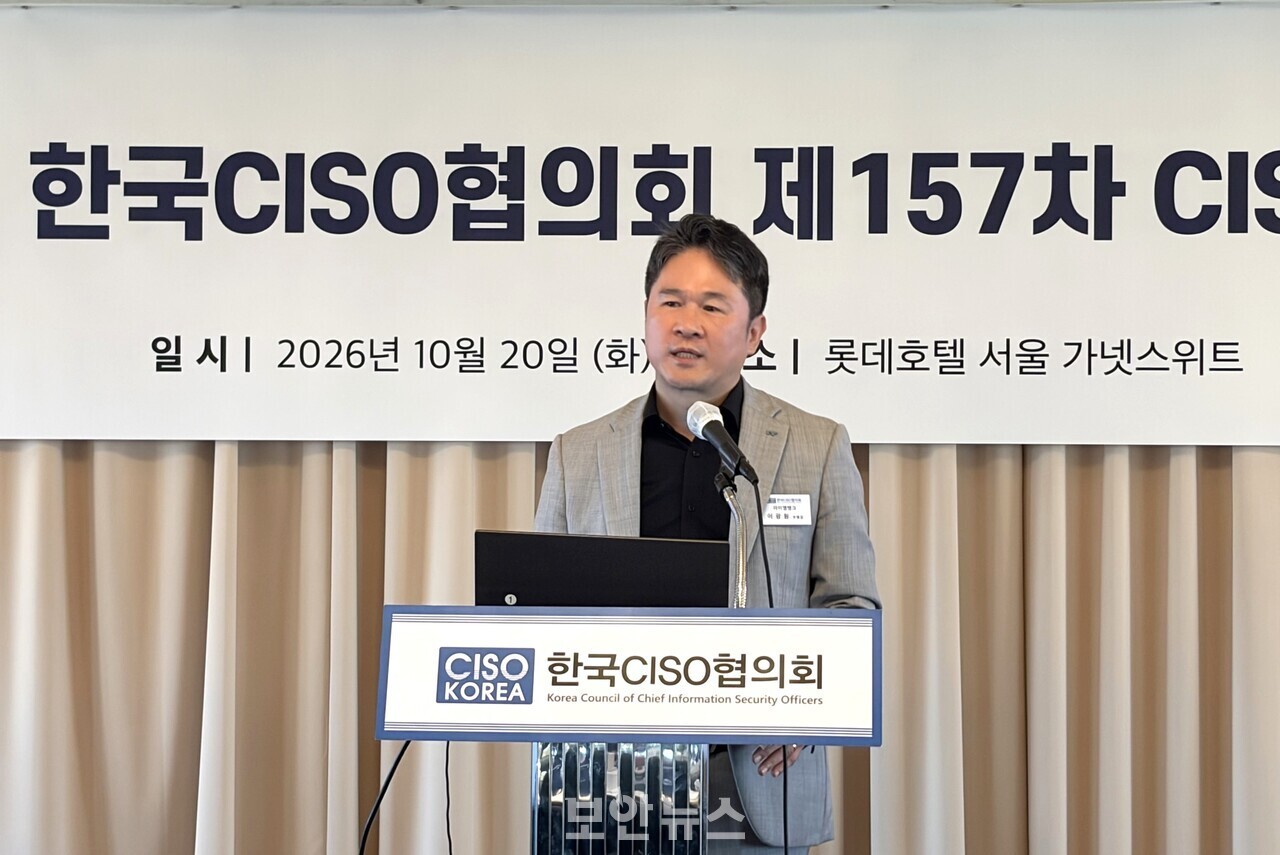
▲이광원 iM뱅크 부행장이 발표하고 있다. [출처: 보안뉴스]
“CEO의 말보다 ‘선택’이 직원 행동 바꿔
금융권 연쇄 해킹 사고가 지속되는 가운데, 시중은행인 IM뱅크는 이미 8월 AI 활용 공격 시도를 조기에 탐지하고 정보 유출을 막은 사실이 알려지면서 이번 이 부행장 발표가 눈길을 끌었다.
iM뱅크는 CEO 보고에서 보안을 경영 리스크 관점으로 공유하고 CEO 메시지로 방송한다. CEO가 정보보호위원회 및 사고·훈련 결과를 경영진과 함께 리뷰하며 직접 참여한다. 또 AI 보안관제 TF, 제로트러스트, 공격표면관리 등 핵심 보안과제에 투자를 지원하며, 취약점 점검 등 위험 인지 즉시 직원이 대응하도록 반복 훈련을 하는 체계가 잡혔다고 이 부행장은 설명했다.
이 부행장은 설문조사 결과를 바탕으로 “직원들이 보안의 중요성을 몰라서 행동하지 않는 것이 아니라, 보호동기의 문제”라며 “부담이 커진다고 보안 긴장감이 높아지는것은아니며, 수많은 보안 공지 등 커뮤니케이션 과부하와 직무부적합은 오히려 ‘보안피로’를 생성한다”고 했다.
이어 “직원 행동을 바꾸려면 CEO가 회의에서 보안을 주요 경영 의제로 다루고, 필요한 지원을 실제로 지원하는 모습을 보여주어야 한다”며 “직원들은 CEO의 말보다 ‘선택’을 본다”며 “CEO가 사고 때 무엇을 가장 먼저 질문하는가, 속도와 보안이 충돌할 때 어떤 결정을 하는가에 따라 직원의 행동까지 이어진다”고 강조했다.
이 부행장은 회사의 보안수준 평가 항목으로 △CEO가 정보보안을 중요 경영의제로 직접 언급하는지 △CEO와 임원이 보안회의 훈련과 사고 리뷰에 가시적으로 참여하는지 △사업성과와 보안이 충돌할 때 보안의 원칙이 실제 의사결정에 반영되는지 △직원들이 ‘경영진이 보안 중요성을 지지한다’고 느끼는지 △직원들이 위험 순간에 스스로 인지하고 행동 준비가 됐는지를 제시했다.
“구체적 시나리오와 정량적 근거… ‘경영언어’ 갖추자”
이 부행장은 또 “보안 실무자의 기술적 용어만으로는 CEO의 의사결정을 이끌어내기 어렵다”며 “CEO가 보안 리스크를 ‘금융 비즈니스의 리스크’로 인식하게 만들어야 한다”고 지적했다.
정량적 근거가 부족한 막연한 경고와 복잡한 보안 용어보다는, 비즈니스영향과 비용 절감 효과, 해킹될 수 있다는 구체적 시나리오 및 데이터 기반의 ‘경영언어’로 소통해야 한다는 게 그의 설명이다.
이어 “사고는 발생할 수 있으며, 중요한 것은 신속하게 조치하고 대책을 마련하는 것인데 너무 징벌적으로 다가오면 실무자들이 일을 하기 어려워진다”고 지적했다.
이 부행장은 “과거 보안은 사람이 지키는 보안이었다면, AI 시대 보안은 AI가 일하고 판단하는 과정 자체를 지키는 보안이어야 한다”고 말했다.
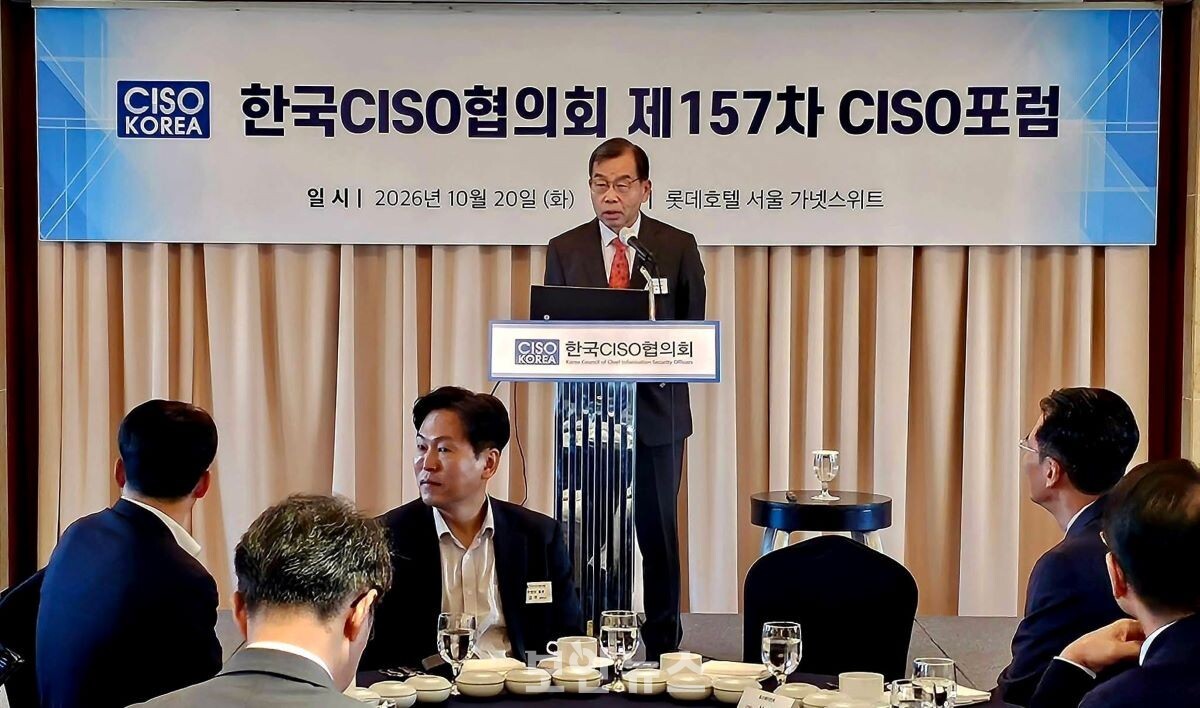
▲이기주 한국CISO협의회장이 인사말을 하고있다. [출처: 보안뉴스]
이 날 포럼에서는 조성옥 삼성화재 CISO도 연사로 참석해 ‘AI 시대, 신뢰를 지키는 정보보호: 사고 대응에서 예측·예방 보안으로의 전환’을 주제로 발표했다. 조 CISO는 AI 자율 공격 시대에 갖춰야할 정보보호 체계에 대해 제언하며 거버넌스의 중요성을 강조했다.
포럼에 참석한 최우혁 과학기술정보통신부 정보보호네트워크실장은 “AI 공격 가능성은 더 높아지고 더 체감하게 되실 테니 CISO 분들을 어떻게 도와드릴지 많은 고민을 하고 있다”며 “AI 공격에 대한 대응을 혼자서 하는 것이 아니라 같이하는 방법을 공유해 나갈 것이니 CISO분들이 좋은 의견들을 주셨으면 한다”고 밝혔다.
이기주 한국CISO협의회장은 “CISO 분들은 실시간으로 사고가 터지지 않았는지, 규제기관 호출이 왔는지 걱정하시며 모든 것들을 극복해 나가야 한다”며 “많은 경험을 하신 CISO 분들의 좋은 인사이트를 서로 공유하며 이 어려운 시기를 잘 이겨내시길 바란다”고 격려했다.
출처 : 보안뉴스(https://www.boannews.com)
|


