협상 기한 지나자 내부 데이터로 보이는 엑셀 파일 등 다크웹에 업로드
실제 다운로드 가능한 형태로 올려... 내부 SW 구성요소 등 파일
실적·수출 등 업무 관련 데이터도 포함... “합의 안 되면 추가 공개” 협박
국내 철강 및 해운 기업 12곳을 동시다발적으로 공격한 신흥 랜섬웨어 그룹 ‘논’(N0n)이 탈취한 데이터를 공개했다. 수백, 수천만달러 상당의 비트코인을 요구하다가 협상이 결렬되자 실제 탈취한 데이터를 공개한 것으로 보인다.
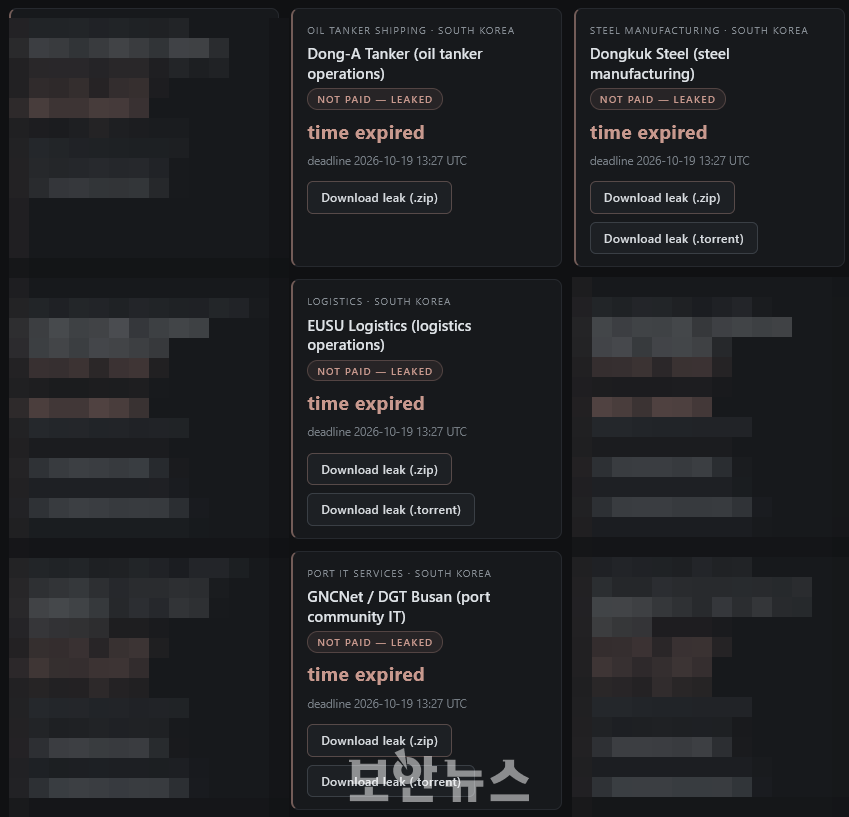
▲랜섬웨어 그룹 ┖논┖이 국내 해운사의 내부 데이터로 추정되는 파일을 다크웹 유출 전용 사이트에 업로드한 모습. [출처: 다크웹 캡처]
심지어 논 랜섬웨어 그룹은 협상이 이뤄질 때까지 추가로 탈취한 데이터를 공개하겠다고 2차 협박을 가하고 있다. 실제 침해 성공을 주장하며 추가적 압박을 가하는 것으로 해석된다.
20일 <보안뉴스> 취재를 종합하면, 논 랜섬웨어 그룹은 자신들의 다크웹 유출 전용 사이트(DLS)에 국내 항만·해운 기업 12곳의 탈취 데이터를 공개했다. 13일 이들 기업을 공격한 이후 협상 기한인 19일까지 협상에 응하지 않자 데이터 중 일부를 공개한 것이다.
데이터가 공개된 기업은 △부산신항만 △동국제강 △삼주마리타임 △유수로지스틱스 △BKH IDC △고려훼리 △새한마린 △동원글로벌터미널부산 △마산아이포트 △비엔씨티 △폴라리스쉬핑 △동아탱커 등 논 그룹이 당초 데이터를 탈취했다고 주장한 모든 기업이다.
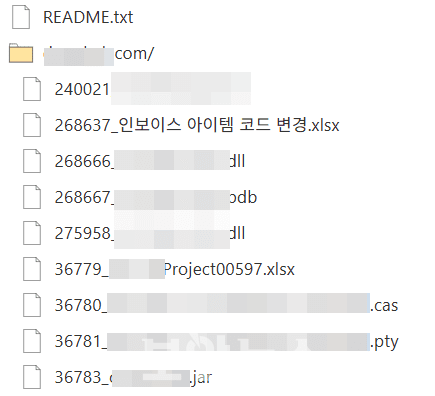
▲한 피해기업의 유출된 데이터 리스트. [출처: 다크웹 캡처]
해킹 주장을 했을 당시에는 수천만달러에 달하는 비트코인을 요구하면서도 원본 파일을 공개하지 않고 파일명만 명시해 뒀지만, 이번에는 데이터 공개 이후 실제 다운로드가 가능한 압축파일(.zip) 형태의 파일을 DLS에 업로드했다.
유출된 데이터를 보면 각 피해 기업의 내부 데이터로 보이는 파일이 표시돼 있다. 한 철강회사의 경우 인보이스 항목 코드 변경 관련 업무 자료, 내부 소프트웨어 구성요소, 계약 관련 자료로 보이는 파일 등이 포함돼 있었다.
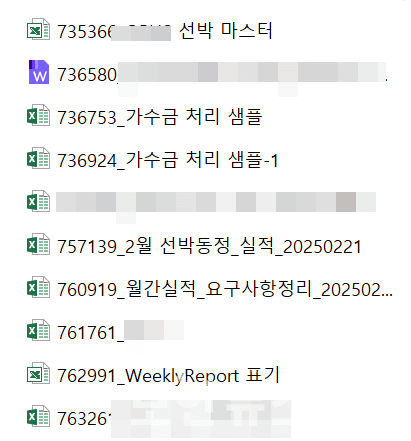
▲한 해운 회사의 경우 실적 관련 데이터 등 내부 기밀 자료가 유출됐다. [출처: 다크웹 캡처]
한 해운 회사의 경우 △사업 계획 △실적 관련 파일 △수출 데이터 △선박 일정 △선박 동정 실적 등 회사 내부 기밀 자료로 보이는 엑셀 파일도 포함됐다.
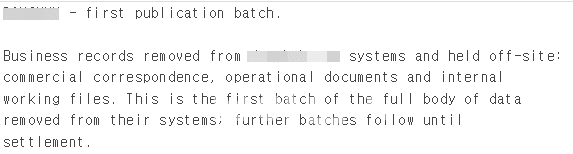
▲┖논┖ 랜섬웨어 그룹이 피해 기업에 남긴 메시지. [출처: 다크웹 캡처]
해커는 12곳 피해 기업의 파일을 공개하며 텍스트 파일을 통해 피해 기업에 알리는 메시지도 남겼다. 메시지에서 논 랜섬웨어 그룹은 “회사 내 시스템에서 반출돼 외부에 보관 중인 기업 자료이며, 여기에는 기업 간 업무 서신, 운영 문서 등 내부 업무 파일이 포함돼 있다”며 “이번 자료는 시스템에서 반출한 전체 데이터의 첫 번째 공개분이며, 합의가 이뤄질 때까지 추가 자료 공개가 이어질 예정”이라고 경고했다.
이용준 극동대 해킹보안학과 교수는 “동시다발적인 동일 업계 공격은 산업에 공동으로 사용되는 SW 공급망 취약점이나 같은 산업에 집중하는 IT 아웃소싱 기업을 통해 우회된 공격일 가능성이 있어 이와 관련한 조사가 필요하다”며 “기밀유출 공격의 경우, 획득한 자료 중요성에 따라 공개 위협, 금전 요구로 이어지는 이중갈취 유형이 수차례 지속되고 있다”고 설명했다.
이 교수는 “피해 기업의 경우 최우선적으로 추가적 유출 피해가 발생하지 않도록 관련 국가기관에 협력해 사이버 보안사고 조사를 통해 유출 경로에 대한 기술적 보안 조치가 이뤄져야 한다”며 “아울러 해킹그룹이 획득한 유출된 자료 비공개를 전제로 하는 협상에는 응하지 않아야 한다”고 말했다. 유출 자료의 심각성을 평가하고 이를 통한 경영적, 사업적, 연계된 계약상 법률적 피해 등을 종합적 분석하는 한편, 관련 국가기관에 지원을 요청하고 조사에 협력하는 등 종합적 대책이 필요하다는 권고다.
출처 : 보안뉴스(https://www.boannews.com)
|


