현재까지 △대한건축학회 △전력전자학회 △한국도시설계학회 △한국소음진동공학회 △한국실내디자인학회 △한국자기학회 개인정보 유출 확인
한국실내디자인학회만 독자적인 유출 공지 띄우고 ‘크릭’이라는 관리업체 이름 밝혀최근 온라인 교육 사이트 운영기업 ‘맑은소프트’의 해킹으로 온라인 교육관련 사이트가 개인정보 유출 문제를 겪은 데 이어, 이번에는 학회 홈페이지를 운영·관리하는 기업이 해킹을 당해 학회 회원들의 개인정보가 유출된 것으로 확인됐다.
▲개인정보 유출이 확인된 6개 학회 [출처: 보안뉴스]
10월 8일 국내 6개 학회가 홈페이지를 통해 ‘개인정보 유출 관련 안내 및 사과문’을 공지했다. 공지를 올린 학회는 △대한건축학회 △전력전자학회 △한국도시설계학회 △한국소음진동공학회 △한국실내디자인학회 △한국자기학회 등이다.
이들은 모두 10월 7일 외부 해킹에 의한 비정상적인 접근으로 개인정보 유출 정황을 확인했다면서, 추가 피해 확산 방지를 위한 긴급 보안강화 시행 및 관련 법령에 의거한 관련 절차를 진행하고 있다고 밝혔다.
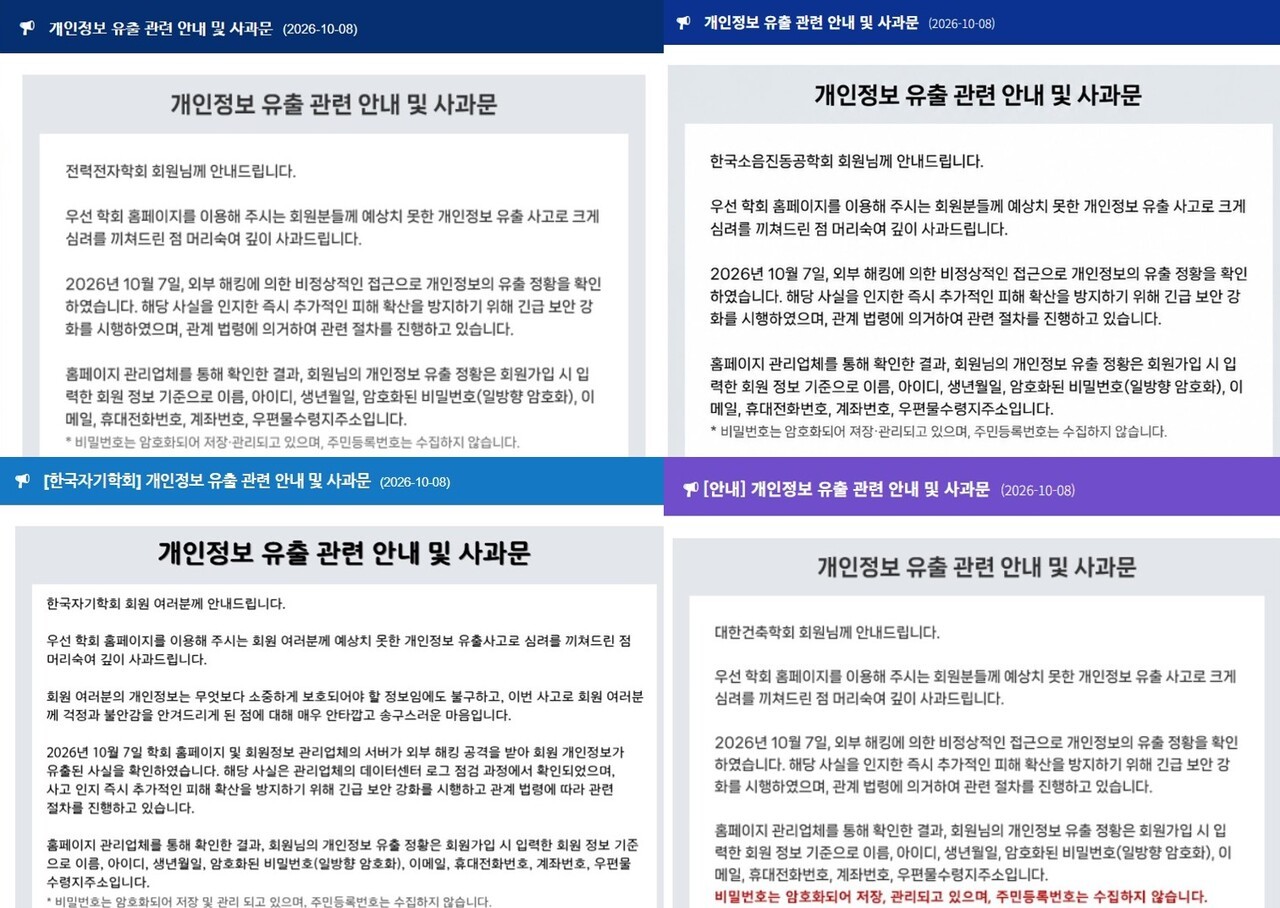
▲동일한 디자인에 동일한 내용의 개인정보 유출 공지 [출처: 보안뉴스]
또한 홈페이지 관리업체를 통해 확인한 결과 유출된 개인정보는 △이름 △아이디 △생년월일 △암호화된 비밀번호(일방향 암호화) △이메일 △휴대전화번호 △계좌번호 △우편물 수령지 주소 등이다. 다만 비밀번호는 암호화돼 저장 및 관리하고 있고, 주민등록번호는 수집하지 않는다고 강조했다.
6개 학회 중 5곳은 모두 같은 디자인과 같은 문구를 사용한 공지를 띄워, 공지 자체도 해킹당한 홈페이지 관리업체가 만든 것으로 보인다. 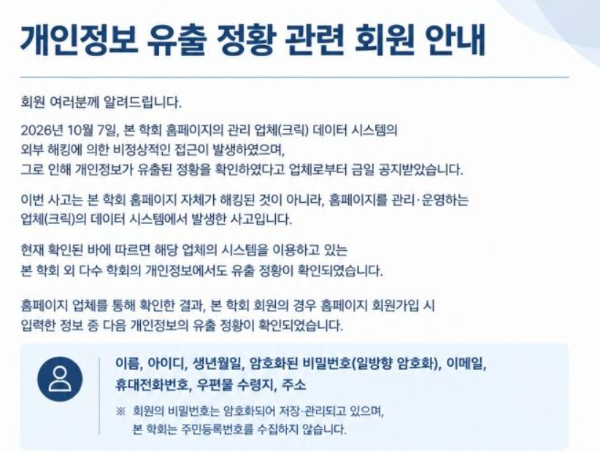
▲홈페이지 관리 기업 크릭을 공개한 한국실내디자인학회 [출처: 보안뉴스]
다만 한국실내디자인학회만이 별도의 공지를 띄웠는데, 유출된 개인정보 내용은 같은데다 유일하게 홈페이지 관리 업체 ‘크릭’의 이름을 밝혔다.
한국실내디자인학회는 10월 7일 학회 홈페이지 관리 업체(크릭)의 데이터 시스템이 해킹 공격을 받았으며, 그로 인해 개인정보가 유출된 정황을 8일 공지받았다고 밝혔다. 즉, 홈페이지 자체가 해킹당한 것이 아닌, 관리 업체 크릭의 데이터 시스템에서 발생한 사고였다는 설명이다. 맑은소프트와 같은 IT 서비스 공급망 해킹인 셈이다.
아울러 크릭의 시스템을 이용하는 다수 학회의 개인정보에서도 유출 정황이 확인됐다고 밝혔다. 유출된 개인정보는 앞선 5개 학회와 같았으며, 비밀번호는 암호화됐고 주민등록번호는 수집하지 않았다. 또한 문의 메일을 학회 메일은 물론 크릭의 CS 메일도 함께 공지했다.
아울러 나머지 5개 학회가 공지문에서 관리업체의 이름을 직접 명시하지는 않았으나, 유출 시점과 피해 항목, 심지어 공지문 내용까지 동일한 점을 미루어 볼 때 모두 크릭을 통한 공급망 해킹 피해를 입었을 가능성이 매우 높다.
다만 해당 사태의 원인이 된 크릭의 정확한 기업 정보나 공식 입장은 아직 파악되지 않은 상태다.
출처 : 보안뉴스(https://www.boannews.com)
|


