최신뉴스


이토마토, 시스템 외부 침입으로 회원 정보 변조 2026.09.18

15일 오전 로그인 시스템 불법 침입 발생…아이디·암호화된 비밀번호 등 유출 정황
침투 경로 차단 및 복구 조치... “비밀번호 변경 및 사칭 스미싱 주의”

증권·금융 투자 정보 기업 이토마토가 외부 해킹 공격을 받아 회원정보가 변조되는 피해를 입었다. 

이토마토는 17일 회원들에 문자 공지를 보내 “15일 오전 10-11시 사이 로그인 시스템에 외부 불법 침입이 발생해 회원 정보가 변조된 사실을 확인했다”고 밝혔다. 

공격자가 접근할 가능성이 있는 정보로는 아이디(휴대폰 번호)와 닉네임, 암호화된 비밀번호, 회원 가입할 때 자동으로 발급되는 이메일 등이라고 회사측은 밝혔다. 
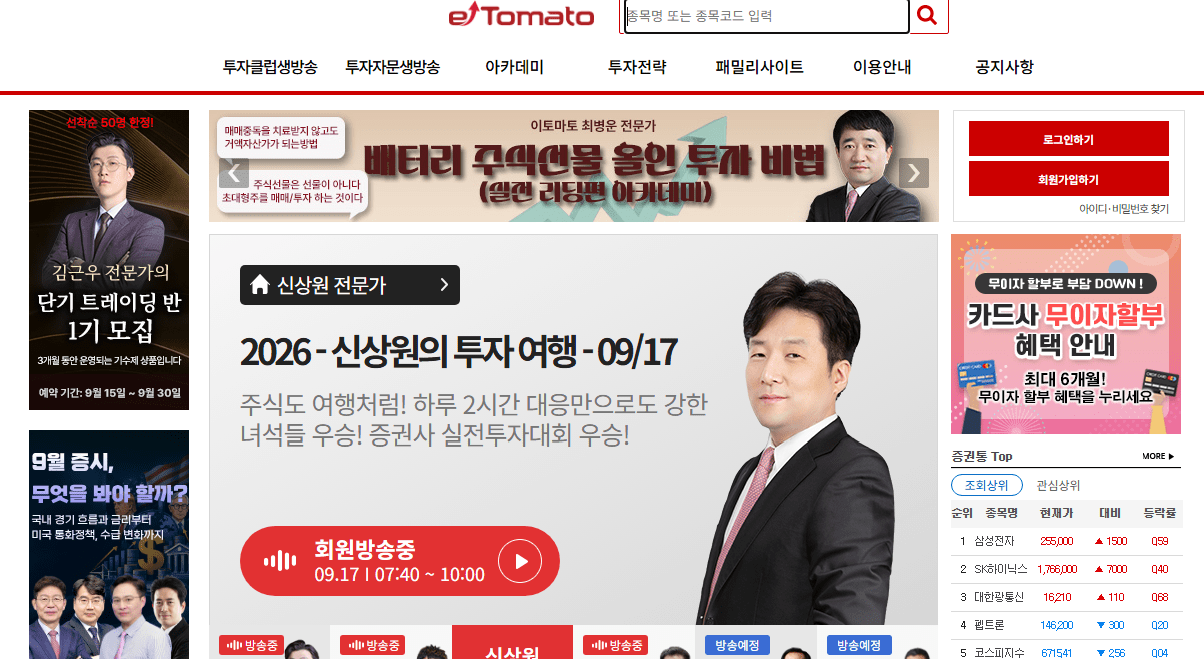
▲이토마토 홈페이지
▲이토마토 홈페이지

이토마토는 침해 사실을 인지한 즉시 공격자 침투 경로를 차단하고, 변조된 로그인 정보에 대한 복구 작업을 완료했다고 설명했다. 또 한국인터넷진흥원(KISA)과 개인정보보호위원회에 침해 신고를 마치고, 보안 취약점 개선과 수사기관 신고 및 내부 조사를 진행하고 있다.

2차 피해 예방을 위해 비밀번호를 변경하고, 같은 비밀번호를 사용하는 다른 사이트에서도 관련 정보를 변경할 것을 이용자에게 권고했다. 회사를 사칭해 보상금이나 환불, 본인인증을 유도하는 문자나 메일에 주의해 달라는 점도 요청했다. 

현재 이토마토 홈페이지엔 아직 침해 사고 관련 공지가 올라와 있지 않다. 

출처 : 보안뉴스(https://www.boannews.com)