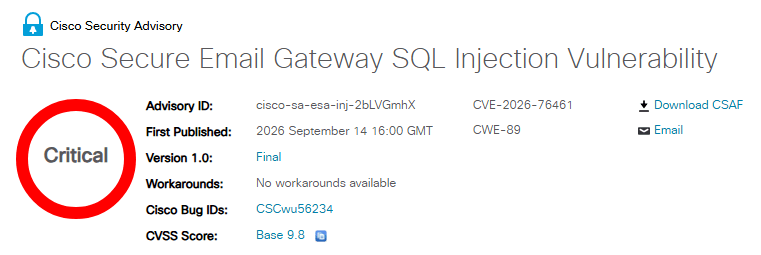
장비가 들어오는 메일을 해석할 때 내용을 제대로 검증하지 않는 탓이다. 공격자는 악성 SQL 데이터베이스 명령문을 심은 메일을 만들어 장비로 보내기만 하면 된다. 그 명령문이 그대로 실행되면서 장비 운영체제에서 루트 권한 명령까지 이어진다.
메일을 받아 처리하는 길목에 놓인 장비인 만큼, 공격자는 표적 조직에 메일 한 통을 보내는 것만으로 공격을 할 수 있다. 별도 계정도, 이용자 클릭도 필요 없다.
영향 범위도 넓다. 가상 장비와 물리 장비를 가리지 않고, 장비를 어떻게 설정해 뒀는지와 관계없이 취약하다. 위협 관측 단체 섀도우서버(shadowserver)는 인터넷에 노출돼 있는 시큐어 이메일 게이트웨이 장비를 400대 넘게 추적하고 있다.
▲시스코가 자사 시큐어 이메일 게이트웨이 보안 장비 취약점에 대한 패치를 배포했다. [출처: 시스코]
미국 사이버보안및인프라보안국(CISA)은 이를 악용 중인 취약점(KEV) 목록에 올렸다. CISA는 연방기관에 17일까지 패치를 마치라고 지시했다.
시스코는 시큐어 이메일 게이트웨이와 ‘시큐어 이메일·웹 매니저’ 장비에 영향을 미치는 다른 심각 수준 취약점 4건 CVE-2026-76440, CVE-2026-76441, CVE-2026-20353, CVE-2026-76443도 함께 손봤다. 이들이 실제 공격에 쓰인 정황은 아직 없다.
관리자는 메일 로그를 열어 수상한 데이터베이스 명령문이 남아 있는지 살펴야 한다. 시스코는 네트워크와 방화벽 로그도 함께 대조해 외부의 악성 IP 주소와 파일을 주고받은 흔적이 없는지 확인하라고 권고했다. 공격자가 침입 흔적을 지웠을 수 있다는 점도 시스코는 함께 짚었다.
출처 : 보안뉴스(https://www.boannews.com)